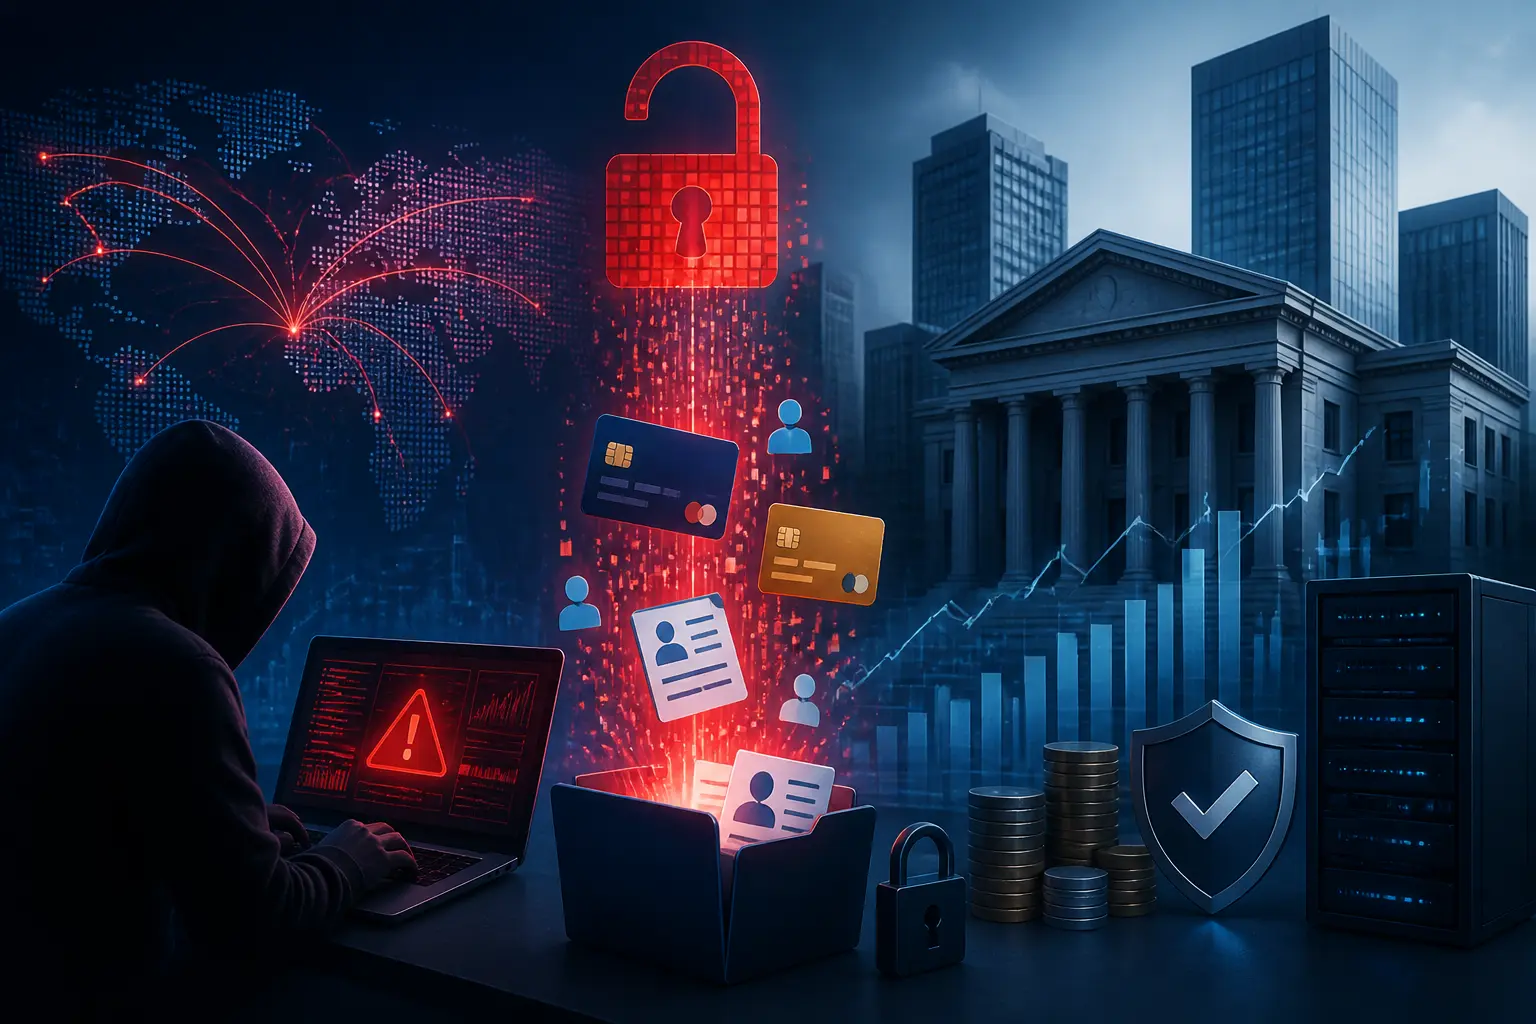
أعلنت عدة مؤسسات مالية كبرى عن تعرض بيانات آلاف العملاء للاختراق نتيجة هجوم إلكتروني استهدف مزود خدمة خارجي في منطقة آسيا والمحيط الهادئ، مما أثار مخاوف حول أمن البيانات لدى الشركات التي تعتمد على أطراف خارجية في إدارة معلومات العملاء.
أكدت فيزا أن أنظمتها الداخلية وشبكات الدفع لم تتأثر بالحادثة، مشيرة إلى أن بيانات الدفع مثل أرقام البطاقات لم تُسرب، وأن الاختراق طال مزود خدمة خارجي فقط.
من جانبها، أوضحت ماستركارد أن كمية محدودة من المعلومات الخاصة بشريحة من حاملي البطاقات المسجلين في برنامج مزايا معين قد تم كشفها، مؤكدة احتواء نطاق الكشف وعدم تأثيره على شبكة الدفع أو قدرة العملاء على استخدام بطاقاتهم.
أما جي بي مورغان تشيس وشركاه، فأكدت أن الهجوم استهدف شركات خارجية تقدم خدمات للبنك، وأن البيانات التي تم الوصول إليها تقتصر على معلومات تسويقية قد تشمل أسماء العملاء وعناوين بريدهم الإلكتروني، مع نفي حدوث أي اضطراب في خدمات العملاء.
تبني مجموعة برمجيات الفدية المسؤولية ومخاطر التسريب
أعلنت شركة الأمن السيبراني SOCRadar أن مجموعة برمجيات الفدية n0n تبنت المسؤولية عن الهجوم، مما يسلط الضوء على التهديدات التي تواجهها المؤسسات المالية عبر مزودي الخدمات الخارجيين.
رغم عدم تأثر أنظمة الدفع والخدمات المصرفية، فإن تسريب أسماء العملاء وعناوين البريد الإلكتروني قد يؤدي إلى مخاطر تصيد احتيالي، حيث يمكن للمهاجمين استغلال هذه المعلومات لإرسال رسائل مزيفة تبدو وكأنها صادرة عن البنوك أو برامج مزايا البطاقات.